Gobernanza en IA
Qué es un harness de agentes y por qué tu empresa necesitará uno
Shadow AI es el uso de herramientas de inteligencia artificial en la empresa sin conocimiento ni control de la organización. Ocurre cuando un empleado pega un contrato en una IA pública para resumirlo o usa un asistente gratuito para redactar un informe con datos de clientes. No es un problema de futuro: basta un navegador para que ocurra, y este artículo explica qué se arriesga y cómo pasar del uso descontrolado al uso gobernado.
Es martes, son las seis de la tarde y una responsable de cuentas tiene que enviar un resumen de un contrato de cuarenta páginas antes de irse. Abre en el navegador un asistente de IA gratuito, pega el documento completo y en veinte segundos tiene un resumen correcto. Lo envía y se va a casa con la sensación de haber sido eficiente.
Nadie ha hecho nada con mala intención. Pero el contrato contiene el nombre del cliente, las condiciones económicas, cláusulas de confidencialidad y datos personales de los firmantes. Todo eso ha salido de la empresa hacia un servidor que la empresa no controla, bajo unas condiciones de uso que nadie ha leído.
Esa escena se multiplica por el número de empleados con navegador. Eso es la shadow AI: no un sabotaje, sino muchas decisiones individuales razonables que en conjunto crean un riesgo que nadie ha aprobado.
La idea
La shadow AI no se elimina; se sustituye por algo mejor. Prohibir sin alternativa solo la esconde: la respuesta es una vía autorizada igual de cómoda y más segura.
El shadow IT clásico (una hoja de cálculo compartida por correo, una herramienta de gestión de tareas contratada con tarjeta personal) ya era un problema conocido. La shadow AI añade tres diferencias que lo agravan.
La primera es la facilidad. No hay que instalar nada ni pedir presupuesto: basta con abrir una pestaña. La barrera de entrada es cero y el beneficio inmediato es evidente para quien la usa.
La segunda es la naturaleza del dato. Para que la IA sea útil hay que darle contexto, y el contexto son los contratos, los clientes, el código o las cifras de la empresa. La herramienta es útil justo en proporción a la cantidad de información sensible que recibe.
La tercera es la opacidad. Con una hoja de cálculo se sabe dónde está el fichero. Con un asistente público, quien lo usa rara vez sabe si el texto se guarda, si se usa para entrenar el modelo, en qué país se procesa ni quién puede acceder a él. Depende de las condiciones de cada servicio, que varían de uno a otro y de un plan a otro.
No hace falta imaginar escenarios extremos. Estos cuatro riesgos se derivan directamente de la escena anterior.

Cada texto que se pega en una IA pública abandona el perímetro de la empresa. Si el servicio conserva las conversaciones, ese contrato queda almacenado fuera de la empresa. Si además las usa para entrenar sus modelos, la empresa ha perdido el control sobre lo que entregó. Antes de autorizar cualquier herramienta, revisa si el servicio usa las conversaciones para entrenar y si se puede desactivar.
Conviene imaginar qué ocurriría si un cliente preguntase por escrito dónde se han procesado sus datos. Sin una política ni una plataforma propia, la empresa no puede responder con seguridad. Cerrar esa vía es tanto una cuestión de política como de ciberseguridad: monitorización continua, formación para que las personas reconozcan las amenazas y una arquitectura Zero Trust, en la que ningún acceso se da por seguro.
Un ingeniero pega código propietario para que la IA lo depure. Un equipo de marketing sube el plan de lanzamiento de un producto para pedir un titular. Un responsable financiero introduce las previsiones del año para que le redacte un comentario.
En los tres casos, activos que costaron meses de trabajo salen de la empresa sin registro. Y lo que el proveedor puede hacer con ese contenido depende de unas condiciones de uso que nadie en la empresa ha revisado: conviene comprobar si el servicio usa las conversaciones para entrenar, si se puede desactivar y qué derechos se reserva sobre lo que se introduce.
El RGPD exige base legal para tratar datos personales, saber dónde se procesan y poder atender los derechos de las personas. Cuando un empleado pega datos personales en un servicio externo, la empresa se convierte en responsable de una transferencia que no ha documentado.
Si el servicio procesa fuera del Espacio Económico Europeo sin garantías adecuadas, hay una transferencia internacional irregular. El RGPD tiene su propio régimen de sanciones. Y el reglamento europeo de inteligencia artificial (AI Act) suma obligaciones para las organizaciones que usan IA: desde febrero de 2025, adoptar medidas para apoyar la alfabetización en IA de su personal; desde agosto de 2026, las de transparencia. Sus multas máximas, fijadas en el artículo 99, van de 7,5 millones de euros o el 1 % del volumen de negocio mundial (información incorrecta) a 15 millones o el 3 % (incumplimiento de otras obligaciones) y 35 millones o el 7 % (prácticas prohibidas); en las pymes y en las pequeñas empresas de mediana capitalización se aplica la cantidad menor. Qué exige a cada empresa según el nivel de riesgo de sus sistemas lo explicamos en cómo adaptar tu empresa a la ley de inteligencia artificial.
Un responsable de compras usa la IA para comparar tres ofertas y elige una. Un directivo pide un resumen de un informe de riesgos y decide a partir del resumen. Meses después alguien pregunta por qué se tomó esa decisión.
No hay registro de qué se preguntó, qué respondió la herramienta ni qué versión del modelo se usó. Si la respuesta contenía un error, nadie puede reconstruirlo. Para auditoría interna, para un cliente o para un regulador, la decisión no tiene trazabilidad.
La respuesta a la shadow AI no es prohibir. Prohibir sin alternativa solo la esconde mejor. La respuesta es ofrecer a las personas una vía autorizada que sea igual de cómoda y más segura.
| Aspecto | Uso descontrolado (shadow AI) | Uso gobernado (IA responsable) |
|---|---|---|
| Herramientas | Servicios públicos gratuitos elegidos por cada persona | Plataforma corporativa con modelos aprobados |
| Dónde se procesan los datos | Desconocido para la empresa | Modelos privados o en nube europea, con contrato y ubicación conocidas |
| Qué datos pueden usarse | Cualquiera; nadie lo revisa | Clasificación de datos y reglas por categoría |
| Identidad | Cuentas personales | Cuentas corporativas con permisos por rol |
| Registro | Ninguno | Registro de cada consulta, respuesta y acción |
| Cumplimiento del RGPD | Transferencias no documentadas | Base legal, contratos de encargo y registro de tratamiento |
| Propiedad intelectual | Sujeta a condiciones del proveedor que nadie ha revisado | Conservada; el contenido no se usa para entrenar |
| Coste | Invisible y disperso; se paga en riesgo | Visible, controlado por departamento y por uso |
| Percepción del empleado | Comodidad con culpa | Comodidad con respaldo |
La columna derecha no es más restrictiva. Es más clara. Las personas siguen teniendo IA a un clic, pero con reglas que entienden y con la seguridad de que no están poniendo en riesgo a la empresa.
Pasar de la columna izquierda a la derecha no exige un programa de dos años. Tres pasos, en este orden, cubren el grueso del riesgo. El error más común es saltarse el primero o el tercero.

La política de uso responde a cuatro preguntas: qué herramientas están aprobadas, qué datos pueden introducirse en cada una, qué usos requieren revisión humana y a quién se consulta ante la duda. Si no cabe en una página, no se leerá.
Conviene clasificar los datos en tres niveles: público, interno y confidencial (incluye datos personales, información financiera, contratos y código). Solo el primero puede ir a herramientas públicas. Los otros dos, únicamente a la plataforma corporativa.
La política debe firmarla dirección, no solo IT. Y debe incluir qué se hace cuando alguien la incumple sin mala fe: corregir y formar, no sancionar. El objetivo es que las personas cuenten lo que usan, no que lo escondan.
Sin alternativa, la política es papel mojado. La alternativa es una plataforma de IA privada para empresas: un entorno propio donde los empleados usan modelos de lenguaje con identidad corporativa, permisos por rol, datos que no salen del perímetro acordado y registro de cada interacción.
Esa plataforma puede ejecutar modelos privados en infraestructura propia o en nube europea, o conectarse a modelos de proveedor bajo contrato de encargo de tratamiento. La clave es que sea intercambiable: un modelo en un momento dado, otro más adelante, sin rehacer el sistema. Esto es lo que algunos llaman IA soberana: control sobre dónde están los datos y quién puede tocarlos.
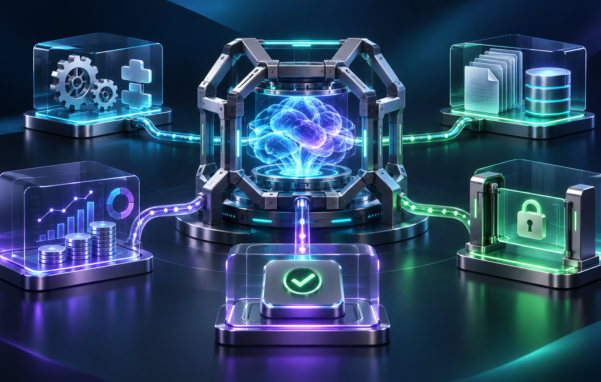
En Origen esa función la cubre Génesis, nuestra plataforma de agentes de IA. Es un entorno cerrado: cada agente trabaja solo con las herramientas que se le han concedido, con una persona que responde de él, y queda constancia de quién autorizó cada acción, qué hizo, sobre qué datos y cuánto costó. Los datos no salen de la organización ni entrenan modelos de terceros, y el modelo se cambia sin rehacer el agente. Con una vía así, la empleada de la escena inicial habría resumido el mismo contrato con la misma comodidad, pero dentro de casa y con traza.
La política y la plataforma no sirven si las personas no saben usarlas. La formación en IA debe ser corta, práctica y por perfil. Un equipo comercial necesita ejemplos con propuestas y correos; un equipo financiero, con cifras y previsiones; IT, con código y configuración. Por qué la formación ligada al uso funciona y el curso general no, lo desarrollamos en gestión del cambio tecnológico: por qué falla la adopción.
Tres contenidos son obligatorios: qué datos no se introducen nunca y por qué, cómo detectar una respuesta inventada y cómo dejar registro cuando la IA ha intervenido en una decisión. Además, desde febrero de 2025 el reglamento de IA exige a las empresas que usan IA adoptar medidas para apoyar la alfabetización en IA de su personal.
Conviene repetir la formación cada año y tras cada cambio de plataforma. En Origen creemos que este paso es el que más se descuida y el que más diferencia marca entre una empresa que gobierna la IA y una que solo la tolera. Por eso, en nuestra formación en IA para empresas cada perfil practica sobre un agente real y la formación se mide por el uso posterior, no por la asistencia.
Antes de diseñar nada, conviene medir. Tres fuentes bastan para una primera foto.
Con esas tres fuentes se obtiene un mapa de riesgo y un mapa de demanda. Los procesos donde más shadow AI hay son los mejores candidatos para la plataforma corporativa: las personas ya han demostrado que la necesitan.
Shadow AI es el uso de herramientas de inteligencia artificial por parte de empleados sin aprobación ni control de la empresa. Suele ser con servicios públicos gratuitos y con cuentas personales. El riesgo no está en la intención, sino en los datos que salen de la organización sin registro ni base legal.
No. Prohibir sin dar alternativa traslada el uso al móvil personal y lo hace invisible. La gobernanza de la IA funciona cuando integra una política clara, una plataforma corporativa igual de cómoda y formación. La prohibición solo tiene sentido para categorías concretas de datos, no para la tecnología en general.
El RGPD se aplica a cualquier tratamiento de datos personales, incluido el que hace una IA. Introducir datos personales en un servicio externo es un tratamiento que requiere base legal, contrato con el proveedor y, si procesa fuera de la UE, garantías de transferencia. El reglamento europeo de IA añade obligaciones propias según el nivel de riesgo de cada uso y, en todos los casos, pide a la empresa adoptar medidas para apoyar la alfabetización en IA de su personal.
Significa que la empresa controla dónde se ejecutan los modelos, dónde se almacenan los datos y quién accede a ellos. Puede ser infraestructura propia, nube europea o proveedor bajo contrato con garantías. Lo importante es que el proveedor no use los datos de la empresa para entrenar y que se pueda cambiar de modelo sin perder el control.
La shadow AI no se elimina; se sustituye por algo mejor. Una política de una página, una plataforma corporativa y formación por perfil transforman un riesgo disperso en una capacidad controlada. Es el recorrido de nuestro servicio de gobernanza IA. El servicio empieza por un inventario honesto de lo que la plantilla ya usa, sin castigarlo. Sigue con la clasificación de cada uso por riesgo, una política que la plantilla lee y un registro que permite responder ante un cliente, un auditor o un regulador.
Shadow AI es el uso de herramientas de inteligencia artificial en la empresa sin conocimiento ni control de la organización. Ocurre cuando un empleado pega un contrato en una IA pública para resumirlo o usa un asistente gratuito para redactar un informe con datos de clientes. No es un problema de futuro: basta un navegador para que ocurra, y este artículo explica qué se arriesga y cómo pasar del uso descontrolado al uso gobernado.
Es martes, son las seis de la tarde y una responsable de cuentas tiene que enviar un resumen de un contrato de cuarenta páginas antes de irse. Abre en el navegador un asistente de IA gratuito, pega el documento completo y en veinte segundos tiene un resumen correcto. Lo envía y se va a casa con la sensación de haber sido eficiente.
Nadie ha hecho nada con mala intención. Pero el contrato contiene el nombre del cliente, las condiciones económicas, cláusulas de confidencialidad y datos personales de los firmantes. Todo eso ha salido de la empresa hacia un servidor que la empresa no controla, bajo unas condiciones de uso que nadie ha leído.
Esa escena se multiplica por el número de empleados con navegador. Eso es la shadow AI: no un sabotaje, sino muchas decisiones individuales razonables que en conjunto crean un riesgo que nadie ha aprobado.
La idea
La shadow AI no se elimina; se sustituye por algo mejor. Prohibir sin alternativa solo la esconde: la respuesta es una vía autorizada igual de cómoda y más segura.
El shadow IT clásico (una hoja de cálculo compartida por correo, una herramienta de gestión de tareas contratada con tarjeta personal) ya era un problema conocido. La shadow AI añade tres diferencias que lo agravan.
La primera es la facilidad. No hay que instalar nada ni pedir presupuesto: basta con abrir una pestaña. La barrera de entrada es cero y el beneficio inmediato es evidente para quien la usa.
La segunda es la naturaleza del dato. Para que la IA sea útil hay que darle contexto, y el contexto son los contratos, los clientes, el código o las cifras de la empresa. La herramienta es útil justo en proporción a la cantidad de información sensible que recibe.
La tercera es la opacidad. Con una hoja de cálculo se sabe dónde está el fichero. Con un asistente público, quien lo usa rara vez sabe si el texto se guarda, si se usa para entrenar el modelo, en qué país se procesa ni quién puede acceder a él. Depende de las condiciones de cada servicio, que varían de uno a otro y de un plan a otro.
No hace falta imaginar escenarios extremos. Estos cuatro riesgos se derivan directamente de la escena anterior.
Cada texto que se pega en una IA pública abandona el perímetro de la empresa. Si el servicio conserva las conversaciones, ese contrato queda almacenado fuera de la empresa. Si además las usa para entrenar sus modelos, la empresa ha perdido el control sobre lo que entregó. Antes de autorizar cualquier herramienta, revisa si el servicio usa las conversaciones para entrenar y si se puede desactivar.
Conviene imaginar qué ocurriría si un cliente preguntase por escrito dónde se han procesado sus datos. Sin una política ni una plataforma propia, la empresa no puede responder con seguridad. Cerrar esa vía es tanto una cuestión de política como de ciberseguridad: monitorización continua, formación para que las personas reconozcan las amenazas y una arquitectura Zero Trust, en la que ningún acceso se da por seguro.
Un ingeniero pega código propietario para que la IA lo depure. Un equipo de marketing sube el plan de lanzamiento de un producto para pedir un titular. Un responsable financiero introduce las previsiones del año para que le redacte un comentario.
En los tres casos, activos que costaron meses de trabajo salen de la empresa sin registro. Y lo que el proveedor puede hacer con ese contenido depende de unas condiciones de uso que nadie en la empresa ha revisado: conviene comprobar si el servicio usa las conversaciones para entrenar, si se puede desactivar y qué derechos se reserva sobre lo que se introduce.
El RGPD exige base legal para tratar datos personales, saber dónde se procesan y poder atender los derechos de las personas. Cuando un empleado pega datos personales en un servicio externo, la empresa se convierte en responsable de una transferencia que no ha documentado.
Si el servicio procesa fuera del Espacio Económico Europeo sin garantías adecuadas, hay una transferencia internacional irregular. El RGPD tiene su propio régimen de sanciones. Y el reglamento europeo de inteligencia artificial (AI Act) suma obligaciones para las organizaciones que usan IA: desde febrero de 2025, adoptar medidas para apoyar la alfabetización en IA de su personal; desde agosto de 2026, las de transparencia. Sus multas máximas, fijadas en el artículo 99, van de 7,5 millones de euros o el 1 % del volumen de negocio mundial (información incorrecta) a 15 millones o el 3 % (incumplimiento de otras obligaciones) y 35 millones o el 7 % (prácticas prohibidas); en las pymes y en las pequeñas empresas de mediana capitalización se aplica la cantidad menor. Qué exige a cada empresa según el nivel de riesgo de sus sistemas lo explicamos en cómo adaptar tu empresa a la ley de inteligencia artificial.
Un responsable de compras usa la IA para comparar tres ofertas y elige una. Un directivo pide un resumen de un informe de riesgos y decide a partir del resumen. Meses después alguien pregunta por qué se tomó esa decisión.
No hay registro de qué se preguntó, qué respondió la herramienta ni qué versión del modelo se usó. Si la respuesta contenía un error, nadie puede reconstruirlo. Para auditoría interna, para un cliente o para un regulador, la decisión no tiene trazabilidad.
La respuesta a la shadow AI no es prohibir. Prohibir sin alternativa solo la esconde mejor. La respuesta es ofrecer a las personas una vía autorizada que sea igual de cómoda y más segura.
| Aspecto | Uso descontrolado (shadow AI) | Uso gobernado (IA responsable) |
|---|---|---|
| Herramientas | Servicios públicos gratuitos elegidos por cada persona | Plataforma corporativa con modelos aprobados |
| Dónde se procesan los datos | Desconocido para la empresa | Modelos privados o en nube europea, con contrato y ubicación conocidas |
| Qué datos pueden usarse | Cualquiera; nadie lo revisa | Clasificación de datos y reglas por categoría |
| Identidad | Cuentas personales | Cuentas corporativas con permisos por rol |
| Registro | Ninguno | Registro de cada consulta, respuesta y acción |
| Cumplimiento del RGPD | Transferencias no documentadas | Base legal, contratos de encargo y registro de tratamiento |
| Propiedad intelectual | Sujeta a condiciones del proveedor que nadie ha revisado | Conservada; el contenido no se usa para entrenar |
| Coste | Invisible y disperso; se paga en riesgo | Visible, controlado por departamento y por uso |
| Percepción del empleado | Comodidad con culpa | Comodidad con respaldo |
La columna derecha no es más restrictiva. Es más clara. Las personas siguen teniendo IA a un clic, pero con reglas que entienden y con la seguridad de que no están poniendo en riesgo a la empresa.
Pasar de la columna izquierda a la derecha no exige un programa de dos años. Tres pasos, en este orden, cubren el grueso del riesgo. El error más común es saltarse el primero o el tercero.
La política de uso responde a cuatro preguntas: qué herramientas están aprobadas, qué datos pueden introducirse en cada una, qué usos requieren revisión humana y a quién se consulta ante la duda. Si no cabe en una página, no se leerá.
Conviene clasificar los datos en tres niveles: público, interno y confidencial (incluye datos personales, información financiera, contratos y código). Solo el primero puede ir a herramientas públicas. Los otros dos, únicamente a la plataforma corporativa.
La política debe firmarla dirección, no solo IT. Y debe incluir qué se hace cuando alguien la incumple sin mala fe: corregir y formar, no sancionar. El objetivo es que las personas cuenten lo que usan, no que lo escondan.
Sin alternativa, la política es papel mojado. La alternativa es una plataforma de IA privada para empresas: un entorno propio donde los empleados usan modelos de lenguaje con identidad corporativa, permisos por rol, datos que no salen del perímetro acordado y registro de cada interacción.
Esa plataforma puede ejecutar modelos privados en infraestructura propia o en nube europea, o conectarse a modelos de proveedor bajo contrato de encargo de tratamiento. La clave es que sea intercambiable: un modelo en un momento dado, otro más adelante, sin rehacer el sistema. Esto es lo que algunos llaman IA soberana: control sobre dónde están los datos y quién puede tocarlos.
En Origen esa función la cubre Génesis, nuestra plataforma de agentes de IA. Es un entorno cerrado: cada agente trabaja solo con las herramientas que se le han concedido, con una persona que responde de él, y queda constancia de quién autorizó cada acción, qué hizo, sobre qué datos y cuánto costó. Los datos no salen de la organización ni entrenan modelos de terceros, y el modelo se cambia sin rehacer el agente. Con una vía así, la empleada de la escena inicial habría resumido el mismo contrato con la misma comodidad, pero dentro de casa y con traza.
La política y la plataforma no sirven si las personas no saben usarlas. La formación en IA debe ser corta, práctica y por perfil. Un equipo comercial necesita ejemplos con propuestas y correos; un equipo financiero, con cifras y previsiones; IT, con código y configuración. Por qué la formación ligada al uso funciona y el curso general no, lo desarrollamos en gestión del cambio tecnológico: por qué falla la adopción.
Tres contenidos son obligatorios: qué datos no se introducen nunca y por qué, cómo detectar una respuesta inventada y cómo dejar registro cuando la IA ha intervenido en una decisión. Además, desde febrero de 2025 el reglamento de IA exige a las empresas que usan IA adoptar medidas para apoyar la alfabetización en IA de su personal.
Conviene repetir la formación cada año y tras cada cambio de plataforma. En Origen creemos que este paso es el que más se descuida y el que más diferencia marca entre una empresa que gobierna la IA y una que solo la tolera. Por eso, en nuestra formación en IA para empresas cada perfil practica sobre un agente real y la formación se mide por el uso posterior, no por la asistencia.
Antes de diseñar nada, conviene medir. Tres fuentes bastan para una primera foto.
Con esas tres fuentes se obtiene un mapa de riesgo y un mapa de demanda. Los procesos donde más shadow AI hay son los mejores candidatos para la plataforma corporativa: las personas ya han demostrado que la necesitan.
Shadow AI es el uso de herramientas de inteligencia artificial por parte de empleados sin aprobación ni control de la empresa. Suele ser con servicios públicos gratuitos y con cuentas personales. El riesgo no está en la intención, sino en los datos que salen de la organización sin registro ni base legal.
No. Prohibir sin dar alternativa traslada el uso al móvil personal y lo hace invisible. La gobernanza de la IA funciona cuando integra una política clara, una plataforma corporativa igual de cómoda y formación. La prohibición solo tiene sentido para categorías concretas de datos, no para la tecnología en general.
El RGPD se aplica a cualquier tratamiento de datos personales, incluido el que hace una IA. Introducir datos personales en un servicio externo es un tratamiento que requiere base legal, contrato con el proveedor y, si procesa fuera de la UE, garantías de transferencia. El reglamento europeo de IA añade obligaciones propias según el nivel de riesgo de cada uso y, en todos los casos, pide a la empresa adoptar medidas para apoyar la alfabetización en IA de su personal.
Significa que la empresa controla dónde se ejecutan los modelos, dónde se almacenan los datos y quién accede a ellos. Puede ser infraestructura propia, nube europea o proveedor bajo contrato con garantías. Lo importante es que el proveedor no use los datos de la empresa para entrenar y que se pueda cambiar de modelo sin perder el control.
La shadow AI no se elimina; se sustituye por algo mejor. Una política de una página, una plataforma corporativa y formación por perfil transforman un riesgo disperso en una capacidad controlada. Es el recorrido de nuestro servicio de gobernanza IA. El servicio empieza por un inventario honesto de lo que la plantilla ya usa, sin castigarlo. Sigue con la clasificación de cada uso por riesgo, una política que la plantilla lee y un registro que permite responder ante un cliente, un auditor o un regulador.